
Grafana 13.3 修了 10 个 CVE,顺手把面板副标题和自动栅格做成了默认
13.3.0 的更新日志第一屏就是十个安全修复,后面才是功能:面板描述支持副标题、自动栅格成为默认、最近删除改为服务端搜索、Canvas 独立插件默认加载。
10 月 27 日,Grafana 发了 13.3.0。我打开 release 页面往下滑,第一屏全是同一种句式:
Security: Fix CVE-2026-…
十条。十条 CVE 一起修。
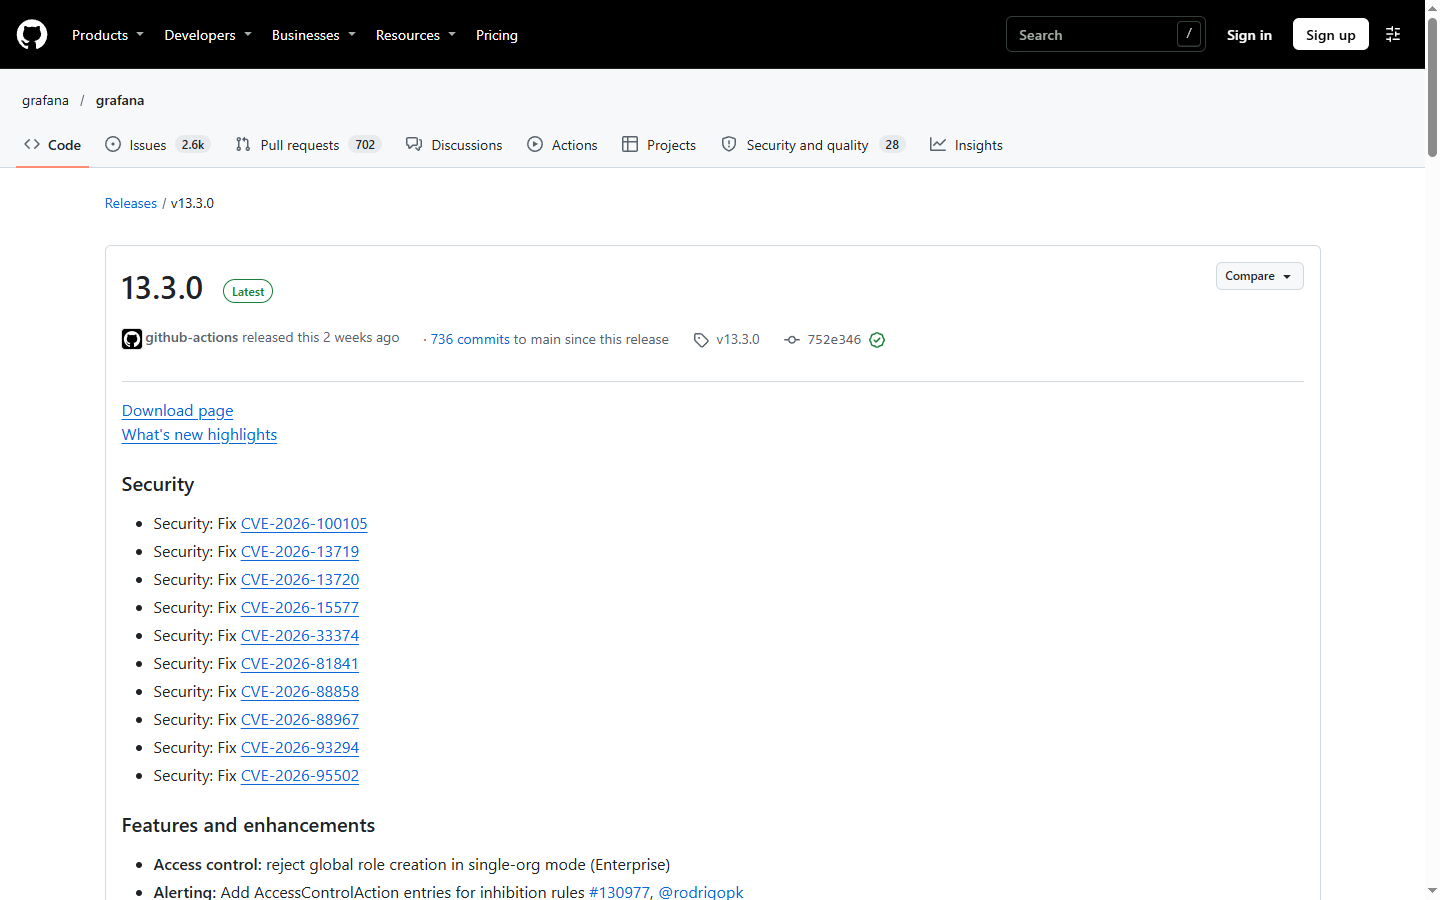
十个 CVE 意味着什么
先说结论:这不是「Grafana 质量变差了」,而是它的披露节奏是集中的。安全团队会在同一个补丁版本里把积攒的修复一起发出来,避免每次单独发版泄露「这里有问题」的信号。对使用者来说,这带来的唯一正确动作是:次版本升级不要跳过。
我不打算在这里列编号,因为脱离上下文的 CVE 号没有用。真正有用的判断是:
- 你的 Grafana 是否暴露在公网 / 是否能被非管理员身份访问?如果是,这个补丁优先级顶上
- 是否有匿名访问、Viewer 角色、公开快照这类「权限边界比较薄」的配置?有的话同上
- 数据源插件是第三方的话,注意 Grafana 本身修好了、插件未必
功能部分:几件小事,都是天天用的
安全之外,13.3 的功能更新偏向打磨:
- 面板描述的副标题:面板描述终于可以一行标题 + 一行说明,不用挤在同一段
- 自动栅格成为默认:新建面板自动排布,不用手动对齐(这个改完,我那些手调过的面板终于能少调几次)
- 最近删除改成服务端搜索:删掉的仪表盘多了以后,这个页面以前会卡到没法用
$__namespace全局变量:多命名空间部署少了一层模板- Canvas 独立插件默认加载:不用再手动开
告警那边改动最大:GMA(Grafana Alerting 的导入向导)从「能不能导入」推进到「导入后能不能自动同步」,包括外部 Alertmanager 的配置同步、同步健康状态在设置界面里可见、以及导入预览里把 secret 脱敏。这些都是「把告警当成基础设施来管」的必经之路。
我的升级习惯
监控系统本身的升级,我的原则是「跟紧补丁、缓跟大版本」,但 13.3 这种「安全 + 打磨」的次版本属于例外,值得跟。具体做法:
- 先在测试实例升一遍,重点看数据源插件和告警规则有没有失效
- 备份
grafana.db和 provisioning 目录(配置文件不在库里,但库里有 dashboard 和用户) - 升级后逐个打开最常用的三张看板 —— 看板坏掉比服务坏掉更影响判断
- 顺手检查一次告警的静默与通知渠道,版本升级后最容易静默失效的是通知
最后一句:图表工具的价值在「出事时你信它」。一个跑了两年没升级的 Grafana,缺的可能不只是十个 CVE 的修复,还有你自己对它的信心。
评论
…